Microsoft đã phát hành Windows 11 phiên bản 26H2 ngày 29-9-2026, mở đầu chu kỳ cập nhật tính năng thường niên mới. Bản phát hành cho phép đưa Taskbar lên trên hoặc sang hai cạnh màn hình, đồng thời bổ sung nhiều thay đổi về bảo mật, quản trị, khôi phục và khả năng tương thích, đặc biệt đáng chú ý với môi trường doanh nghiệp.
Windows 11 26H2 đã đạt trạng thái General Availability, nhưng Microsoft triển khai theo từng giai đoạn và sẽ mở rộng trong những tháng tiếp theo. Trước mắt, phiên bản mới được cung cấp cho các thiết bị đủ điều kiện đang chạy Windows 11 24H2 hoặc 25H2. Người dùng bật tùy chọn Get the latest updates as soon as they’re available có thể nhận 26H2 khi bản cập nhật được xác định là sẵn sàng cho thiết bị. Nếu Windows Update chưa hiển thị phiên bản mới, thiết bị có thể chưa nằm trong đợt triển khai hiện tại hoặc đang chịu safeguard hold vì vấn đề tương thích đã biết.
Điểm đáng chú ý của Windows 11 26H2 không chỉ nằm ở những thay đổi trên giao diện mà còn ở cách Microsoft triển khai phiên bản mới. Windows 11 24H2, 25H2 và 26H2 sử dụng chung nền tảng hệ điều hành và hệ thống tệp, nhờ đó Microsoft có thể đưa nhiều tính năng mới xuống máy tính thông qua các bản cập nhật hằng tháng trước khi chính thức kích hoạt chúng.
Khi phát hành 26H2, Microsoft sử dụng một gói kích hoạt (enablement package) để bật các thành phần đã có sẵn và chuyển thiết bị sang phiên bản mới. Cách làm này giúp quá trình nâng cấp trên những máy đủ điều kiện diễn ra nhẹ hơn so với một lần nâng cấp toàn bộ hệ điều hành.
Microsoft mô tả enablement package là một gói nhỏ, cài đặt nhanh và trong hầu hết trường hợp chỉ cần một lần khởi động lại. Với các thiết bị đủ điều kiện, cách triển khai này giúp giảm thời gian gián đoạn so với một feature upgrade đầy đủ trên nền tảng khác.
Để áp dụng enablement package KB5121794, thiết bị phải đang chạy Windows 11 24H2 hoặc 25H2 và đã cài KB5124010 ngày 22-9-2026 hoặc một bản cập nhật tích lũy mới hơn. Gói được phân phối qua Windows Update, Microsoft Update Catalog và Windows Server Update Services (WSUS).
Cách tiếp cận này cũng giải thích vì sao một số tính năng được gắn với 26H2 có thể đã xuất hiện trên máy trước khi người dùng nâng cấp phiên bản. Microsoft gọi mô hình này là continuous innovation: các bản cập nhật chất lượng hằng tháng liên tục đưa tính năng mới, cải tiến bảo mật và năng lực quản trị xuống Windows; 26H2 sau đó kích hoạt và hợp nhất một phần những thay đổi này thành bản phát hành thường niên mới.
Vì vậy, hai máy cùng chạy 26H2 chưa chắc có trải nghiệm hoàn toàn giống nhau. Một số tính năng có thể còn phụ thuộc vào quá trình rollout, cấu hình thiết bị, tài khoản hoặc dịch vụ đi kèm.
Microsoft cũng đang giảm số lần khởi động lại cần thiết cho quá trình cập nhật bằng cách cài một số bản cập nhật đủ điều kiện cùng với bản cập nhật bảo mật hằng tháng. Đây là một phần khác của chiến lược giảm gián đoạn khi duy trì Windows.
Thay đổi dễ nhận thấy nhất của Windows 11 26H2 là người dùng có thể đặt Taskbar ở phía dưới, phía trên, bên trái hoặc bên phải màn hình. Microsoft đồng thời bổ sung tùy chọn Taskbar nhỏ hơn, làm giảm kích thước biểu tượng và chiều cao của thanh tác vụ.
Thiết lập nằm tại:
Settings → Personalization → Taskbar → Taskbar behaviors → Taskbar position
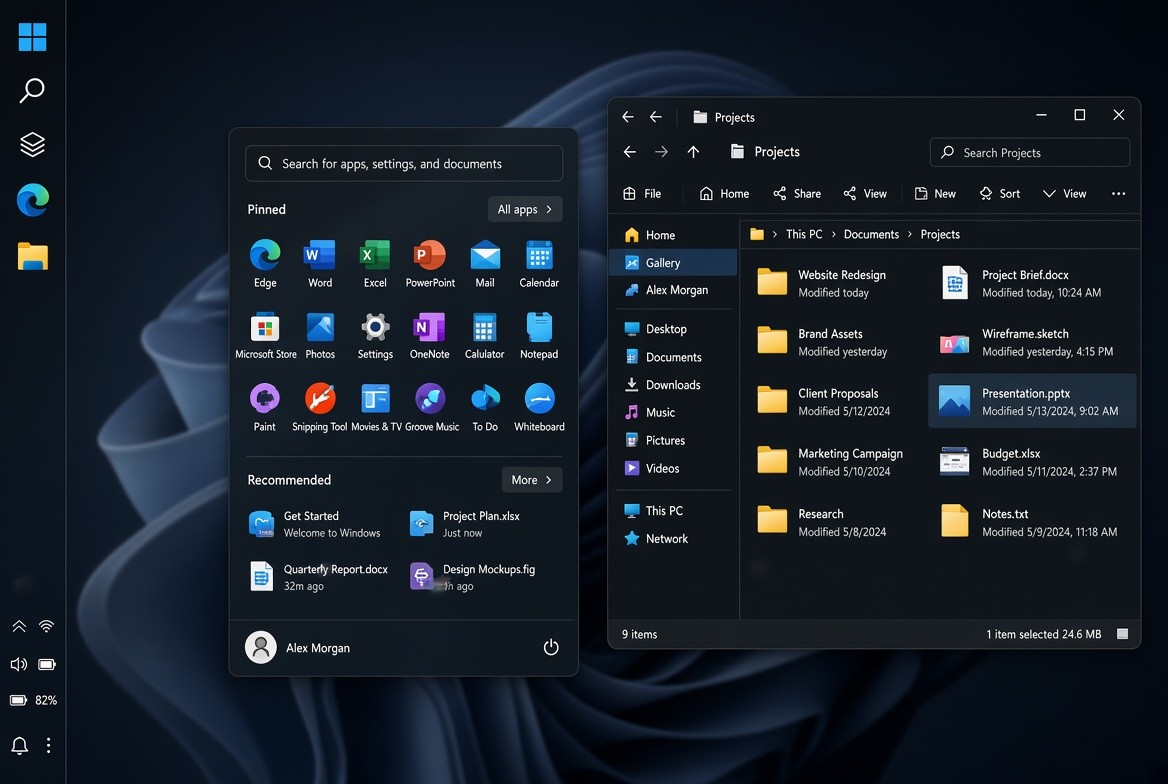 Start Menu tiếp tục được Microsoft điều chỉnh theo hướng linh hoạt hơn.
Thay đổi này đặc biệt phù hợp với những hệ thống sử dụng màn hình dọc, màn hình siêu rộng hoặc nhiều màn hình. Microsoft cho biết phần lớn các tùy chỉnh Taskbar vẫn hoạt động ở các vị trí khác nhau, trong khi một số thành phần có giới hạn riêng tùy vị trí.
Start Menu tiếp tục được Microsoft điều chỉnh theo hướng linh hoạt hơn. Khu vực All có thể cuộn, đồng thời hỗ trợ cách xem theo category hoặc grid. Bố cục thích ứng theo kích thước màn hình; người dùng có thể lựa chọn kích thước Start Menu và hiển thị hoặc ẩn độc lập các khu vực Pinned, Recent và All. Những thay đổi này tiếp tục chịu ảnh hưởng của mô hình triển khai tính năng từng phần. Vì vậy, số phiên bản không phải lúc nào cũng phản ánh đầy đủ mọi tính năng đã được bật trên một thiết bị cụ thể.
File Explorer được bổ sung nhiều cải tiến về hiệu năng và khả năng sử dụng. Microsoft thêm hỗ trợ các định dạng lưu trữ như uu, cpio, xar và NuGet Packages (nupkg). Tùy chọn View và Sort được duy trì trong những thư mục như Downloads và Documents khi ứng dụng khác mở File Explorer trực tiếp tới các vị trí này. Người dùng cũng có thể sử dụng voice typing khi đổi tên tệp, trong khi File Explorer Home được cải thiện về tốc độ khởi chạy và khả năng phản hồi.
AI cũng được đưa sâu hơn vào File Explorer. Trên các môi trường đáp ứng điều kiện, AI actions có thể hỗ trợ chỉnh sửa hình ảnh được hỗ trợ hoặc tóm tắt tài liệu. Microsoft cho biết thao tác Summarize trong Copilot có thể xử lý các tệp lưu trên OneDrive và SharePoint mà không cần mở trực tiếp tệp; tính năng yêu cầu gói Microsoft 365 đang hoạt động cùng giấy phép Copilot phù hợp.
Windows Search cũng được điều chỉnh. Người dùng có thể xem trước kết quả mà không cần mở mục tương ứng; khả năng tìm ứng dụng xử lý tốt hơn tên viết thiếu hoặc sai chính tả; kết quả được phân loại rõ hơn thành ứng dụng, thiết lập, tệp, kết quả web hoặc đề xuất từ Microsoft Store. Windows cũng có thể tự động lập chỉ mục các thư mục được sử dụng thường xuyên để giúp tệp trong đó xuất hiện trong các lần tìm kiếm tiếp theo.
Đối với doanh nghiệp, những thay đổi đáng chú ý hơn nằm trong lớp bảo mật và quản trị.
Administrator Protection được thiết kế để giảm việc sử dụng quyền quản trị thường trực. Microsoft mô tả cơ chế này sử dụng đặc quyền quản trị theo thời điểm cần thiết và tách biệt profile quản trị, qua đó tăng khả năng bảo vệ trước các cuộc tấn công leo thang đặc quyền. Tính năng này tắt mặc định và có thể được quản lý bằng Microsoft Intune hoặc Group Policy.
Một thay đổi đáng chú ý khác đối với SOC và hoạt động threat hunting là System Monitor, hay Sysmon, được tích hợp vào Windows.
Sysmon ghi nhận các sự kiện hệ thống phục vụ phát hiện và điều tra, hỗ trợ file cấu hình để lọc những loại sự kiện cần theo dõi. Dữ liệu được ghi vào Windows Event Log để công cụ bảo mật và các ứng dụng khác tiếp tục xử lý. Tuy nhiên, Sysmon tích hợp tắt mặc định.
Điều đó có nghĩa việc nâng cấp lên 26H2 không tự động tạo ra đầy đủ telemetry cho SOC. Doanh nghiệp vẫn phải lựa chọn sự kiện cần thu thập, xây dựng cấu hình, đặt chính sách lưu trữ và chuyển tiếp log tới SIEM hoặc nền tảng giám sát phù hợp.
Windows 11 26H2 cũng thay đổi cách kernel Windows thiết lập mức độ tin cậy với driver của bên thứ ba.
Microsoft cho biết default trust đối với cross-signed drivers bị loại bỏ. Những driver thuộc Windows Hardware Compatibility Program (WHCP) và một allow list gồm các legacy driver đáng tin cậy vẫn được phép. Trước khi enforcement được bật, Windows đánh giá khả năng tương thích của driver trong ít nhất 100 giờ và ba lần khởi động lại.
Thay đổi này đáng chú ý với những hệ thống sử dụng EDR, VPN, phần mềm mã hóa, công cụ quản lý thiết bị hoặc phần cứng chuyên dụng có driver chạy ở mức kernel.
Một ứng dụng có thể vẫn mở bình thường trong khi driver nền gặp vấn đề tương thích. Vì vậy, kiểm thử driver nên được tách thành một hạng mục riêng trong kế hoạch triển khai 26H2.
Windows 11 26H2 bổ sung API hỗ trợ ML-KEM và ML-DSA, hai thuật toán mật mã hậu lượng tử tương ứng với FIPS 203 và FIPS 204 của NIST.
Microsoft cho biết các thuật toán này có thể được sử dụng cho trao đổi khóa, ký và giải mã thông qua Cryptography, Cryptography API: Next Generation (CNG) và .NET. ML-KEM cũng có thể được sử dụng như một thuật toán độc lập cho trao đổi khóa TLS.
Điều này không có nghĩa mọi kết nối trên Windows 11 26H2 đã tự động chuyển sang mật mã hậu lượng tử.
Việc đưa các API mới vào hệ điều hành trước hết tạo nền tảng để ứng dụng, giao thức, PKI và dịch vụ từng bước áp dụng những thuật toán này. Với các tổ chức đang quản lý PKI, TLS, VPN hoặc dữ liệu có vòng đời bảo mật dài, đây là thay đổi nên được đưa vào kế hoạch chuyển đổi mật mã dài hạn.
Windows 11 26H2 tiếp tục mở rộng các cơ chế phục hồi ở tầng hệ điều hành.
Point-in-time restore cho phép đưa PC, gồm ứng dụng, thiết lập và tệp cá nhân, trở lại một điểm khôi phục tự động gần đây. Microsoft cho biết cơ chế này có thể giúp giảm thời gian gián đoạn và đơn giản hóa việc xử lý sự cố.
Quick machine recovery có thể thực hiện một lần quét để tìm biện pháp khắc phục khi Quick machine recovery và tùy chọn tự động kiểm tra giải pháp cùng được bật. Nếu chưa có giải pháp phù hợp, Windows hướng người dùng tới các lựa chọn phục hồi khác. Trên thiết bị tham gia domain hoặc được doanh nghiệp quản lý, tính năng vẫn tắt nếu quản trị viên chưa chủ động bật.
Những cơ chế này không thay thế hệ thống sao lưu truyền thống. Trong môi trường doanh nghiệp, chúng vẫn cần được đánh giá cùng BitLocker, Windows Recovery Environment, backup, recovery point và quy trình bảo vệ dữ liệu hiện có.
Một thay đổi có thể ảnh hưởng tới các hệ thống quản trị cũ là Windows Management Instrumentation Command-line (WMIC).
Microsoft xác nhận WMIC đã bị loại khỏi Windows 11 từ phiên bản 24H2 trở lên và không còn được cung cấp như một Feature on Demand. Điều này có nghĩa 26H2 tiếp tục không hỗ trợ công cụ này.
Một số batch file, script kiểm kê, công cụ hỗ trợ từ xa hoặc phần mềm nội bộ vẫn có thể gọi lệnh wmic. Doanh nghiệp nên rà soát các phụ thuộc này và chuyển sang PowerShell, CIM cmdlet hoặc những giao diện quản trị được Microsoft hỗ trợ.
Điểm cần lưu ý là WMI không bị loại bỏ; thay đổi chỉ áp dụng với tiện ích dòng lệnh WMIC.
Theo Windows Release Health, tính đến ngày 29-9-2026, Microsoft liệt kê ba vấn đề chính đối với Windows 11 26H2 và đều đánh dấu Mitigated.
Một số thiết bị USB Audio Class 1.0 có thể không khởi động hoặc không phát âm thanh sau khi cài 26H2. Các triệu chứng Microsoft ghi nhận gồm lỗi Code 10 trong Device Manager, không có đầu ra âm thanh, điều khiển âm lượng không phản hồi hoặc phần Sound settings không hoạt động. Microsoft cho biết vấn đề này giới hạn ở USB Audio Class 1.0.
Một số machine account được Credential Guard bảo vệ có thể mất secure channel với Active Directory tại chỗ. Khi đó, người dùng có thể không đăng nhập tương tác được bằng thông tin xác thực domain hợp lệ và nhận thông báo rằng quan hệ tin cậy giữa thiết bị và domain bị lỗi. Đăng nhập ngoại tuyến bằng thông tin xác thực đã lưu trong bộ nhớ đệm có thể vẫn hoạt động; Microsoft cho biết AD replication và các dịch vụ Active Directory trên domain controller không bị ảnh hưởng.
Microsoft liên hệ vấn đề này với Machine Identity Isolation. 26H2 không trực tiếp bật enforcement trên mọi thiết bị, nhưng khiến Windows bắt đầu áp dụng những cấu hình Machine Identity Isolation đã tồn tại hoặc được triển khai qua policy. Microsoft cho biết tính năng này được hỗ trợ trong môi trường kết nối tới domain controller chạy Windows Server 2025 Domain Functional Level trở lên.
Microsoft cũng ghi nhận trường hợp thiết bị gặp màn hình đen hoặc desktop không tải sau khi đăng nhập trong một số môi trường desktop ảo. Vấn đề được quan sát chủ yếu trên Azure Virtual Desktop sử dụng FSLogix, đặc biệt với một số profile người dùng hiện có.
Microsoft cho biết vấn đề này có thể được giảm thiểu thông qua Known Issue Rollback (KIR) trên các thiết bị doanh nghiệp được quản lý. Một workaround khác là khởi chạy thủ công explorer.exe trong trường hợp desktop không tải.
Cả ba vấn đề hiện đều ở trạng thái Mitigated, không phải Resolved. Trang các vấn đề đã giải quyết của Windows 11 26H2 hiện chưa liệt kê issue mới nào được đánh dấu resolved.
Windows 11 26H2 mở ra một chu kỳ hỗ trợ mới.
Theo bảng Windows release information của Microsoft, Windows 11 26H2 có ngày availability 29-9-2026. Các bản Home, Pro, Pro Education và Pro for Workstations được hỗ trợ đến 10-10-2028; Enterprise, Education, IoT Enterprise và Enterprise multi-session được hỗ trợ đến 9-10-2029. Tại thời điểm kiểm chứng, build mới nhất của nhánh 26H2 là 26300.9550.
Với doanh nghiệp, vòng đời mới là một yếu tố quan trọng trong kế hoạch quản lý endpoint. Tuy nhiên, việc phiên bản đã đạt General Availability không đồng nghĩa mọi thiết bị phải được chuyển sang 26H2 ngay lập tức.
26H2 nên được triển khai theo nhóm thiết bị đại diện thay vì cập nhật đồng loạt.
Các hạng mục quan trọng gồm driver và firmware, đặc biệt là driver kernel của EDR, VPN, phần mềm mã hóa và thiết bị chuyên dụng; bảo mật endpoint, gồm EDR/XDR, Credential Guard, Microsoft Defender, Administrator Protection và khả năng thu thập telemetry; Active Directory, gồm secure channel, Machine Identity Isolation, Group Policy và Domain Functional Level; ứng dụng nghiệp vụ, nhất là các ứng dụng phụ thuộc driver, COM, scripting, dịch vụ nền hoặc cơ chế tự động cập nhật; automation, gồm batch file và script còn gọi wmic; VDI, gồm Azure Virtual Desktop, FSLogix và các profile người dùng hiện có; recovery, gồm backup, BitLocker, Windows Recovery Environment, recovery point, Point-in-time restore và Quick machine recovery; cùng thiết bị ngoại vi, đặc biệt là USB Audio Class 1.0 và phần cứng sử dụng driver cũ.
Một mô hình triển khai thận trọng là bắt đầu với nhóm pilot đại diện cho phần cứng và phần mềm thực tế, theo dõi telemetry, lỗi tương thích và Windows Release Health, sau đó mới mở rộng phạm vi. Đây là khuyến nghị triển khai, không phải quy trình bắt buộc do Microsoft quy định.
Với máy cá nhân, phương thức chính thức là kiểm tra tại Settings → Windows Update. Khi 26H2 sẵn sàng cho thiết bị, Windows Update sẽ hiển thị tùy chọn tải xuống và cài đặt. Người dùng bật Get the latest updates as soon as they’re available có thể nhận phiên bản mới sớm hơn trong phạm vi rollout của Microsoft.
Nếu Windows Update chưa cung cấp 26H2, điều đó không nhất thiết cho thấy máy gặp lỗi. Thiết bị có thể chưa nằm trong đợt triển khai hiện tại hoặc đang chịu safeguard hold do vấn đề tương thích.
Đối với doanh nghiệp, việc kiểm thử trước khi triển khai trên diện rộng đặc biệt quan trọng với những hệ thống sử dụng Credential Guard, Machine Identity Isolation, driver kernel bên thứ ba, Azure Virtual Desktop, FSLogix hoặc công cụ quản trị cũ.
Nếu nhìn từ giao diện, Windows 11 26H2 nổi bật với việc Taskbar có thể đặt ở bốn vị trí.
Nhưng thay đổi quan trọng hơn nằm ở tầng servicing.
Microsoft tiếp tục phát triển Windows theo mô hình continuous innovation: tính năng, cải tiến bảo mật và năng lực quản trị được đưa xuống thiết bị qua các bản cập nhật hằng tháng. Khi 26H2 được phát hành, một số thành phần đã có sẵn trên thiết bị được kích hoạt và hợp nhất thành bản phát hành thường niên mới.
Mô hình này giúp giảm quy mô nâng cấp trên những thiết bị đủ điều kiện, đồng thời giảm công sức xác thực giữa các phiên bản chia sẻ cùng nền tảng. Nhưng nó cũng khiến quản trị viên phải theo dõi Windows thường xuyên hơn: số phiên bản không còn là thông tin duy nhất quyết định một thiết bị có tính năng nào, bởi rollout và các bản cập nhật hằng tháng vẫn có thể tạo ra khác biệt giữa các máy.
Cùng lúc, Microsoft đang đưa nhiều năng lực bảo mật và quản trị xuống sâu hơn trong nền tảng Windows, từ Administrator Protection, Sysmon và kiểm soát driver cho tới recovery và API mật mã hậu lượng tử.
Vì vậy, Windows 11 26H2 không đơn thuần là một bản thay đổi giao diện. Đây là bước tiếp theo trong cách Microsoft phát triển Windows như một nền tảng được cập nhật liên tục, trong đó tính năng, bảo mật, quản trị endpoint và khả năng khôi phục ngày càng gắn chặt với cùng một chu kỳ servicing.
Thông tin trong bài được đối chiếu với tài liệu chính thức của Microsoft đến ngày 2-10-2026. Windows Release Health hiện thể hiện trạng thái các vấn đề nêu trên được cập nhật ngày 29-9-2026. Trạng thái rollout, safeguard hold, build và các vấn đề tương thích có thể thay đổi sau thời điểm bài viết được xuất bản.
Biên tập: Có hỗ trợ AI